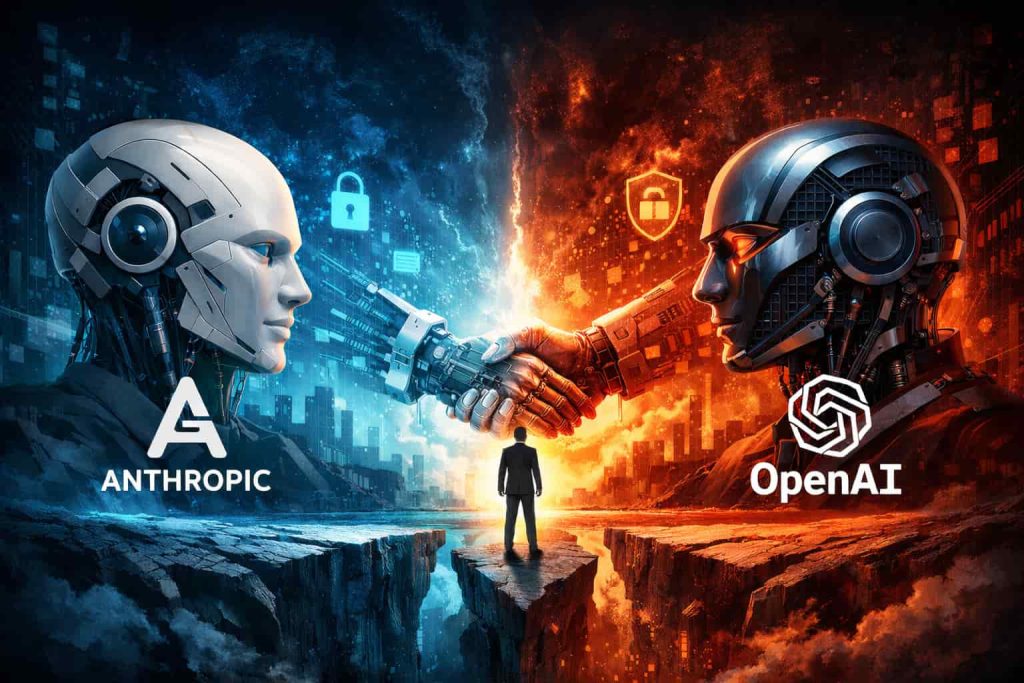
בשבוע השני של אפריל 2026 שתי חברות ה-AI הגדולות בעולם הציגו בפער של פחות משבוע מודלים חדשים שמכוונים ישירות לעולם הסייבר הארגוני. Anthropic חשפה את Claude Mythos במסגרת Project Glasswing — תכנית סגורה ל-40 ארגונים בלבד. OpenAI הגיבה ב-GPT-5.4-Cyber דרך תכנית ה-Trusted Access for Cyber, שנותנת גישה לאלפי מומחי סייבר הגנתי מאומתים. שני המודלים יודעים לזהות חולשות תוכנה ולנצל אותן בסקאלה שצוותים אנושיים פשוט לא יכולים לייצר — אבל מתחת לטכנולוגיה מסתתר כאן גם ויכוח אסטרטגי על איך בכלל מפיצים כוח כזה.
הערך הממשי לארגונים
הערך האמיתי לארגונים הוא לא פרזנטציה יפה ולא כותרת נוצצת, אלא קיצור דרמטי של הזמן בין איתור חולשה לתיקון שלה. Mythos, למשל, זיהה באופן אוטונומי לחלוטין חולשה בת 17 שנה במערכת ההפעלה FreeBSD שמאפשרת לתוקף להשתלט מרחוק על השרת באופן מלא — וכל התהליך, מהחיפוש ועד פיתוח שיטת הניצול, התבצע ללא מגע אדם. לפי פרסומי Anthropic, המודל מצא אלפי חולשות לא מוכרות בארגונים השותפים, חלק ניכר מהן בנות עשור או שניים, וכמה מהן ברמת החומרה הגבוהה ביותר — כאלה שמאפשרות השתלטות מלאה אפילו על מערכות מעודכנות. מהצד של OpenAI, המספרים מראים את אותה מגמה: במבחני אבטחה סטנדרטיים, המודלים שלהם קפצו מציון של 27% באוגוסט 2025 ל-76% שלושה חודשים בלבד לאחר מכן. ה-Codex Security שלהם, שהושק רק במרץ, תרם כבר לתיקון של למעלה מ-3,000 חולשות קריטיות וחמורות ביותר מ-1,000 פרויקטי קוד פתוח.
בעולם שבו יש כמויות עצומות של קוד, מערכות legacy ותהליכי אבטחה עמוסים, מודלים כאלה הם מכפיל כוח אמיתי לצוותי AppSec, SOC ו-Red Team — לא דמו, אלא כלי עבודה.
רכיב השיווק והנרטיב
אי אפשר להתעלם מזה שמדובר גם במכונת שיווק מתוחכמת. Anthropic בחרה בנרטיב של אחריות: המודל חזק מדי כדי לשחרר אותו לציבור, אז הוא נשאר בין קירות Project Glasswing. OpenAI הלכה בדיוק בכיוון ההפוך — לא להגביל את המודל, אלא לאמת את המשתמש, עם מערכת דירוג שבה רמות אימות גבוהות יותר פותחות יכולות רגישות יותר. זו לא רק החלטה טכנית, זו תפיסת עולם שלמה: האם הסיכון טמון ביכולות של המודל, או בזהות של מי שמשתמש בו. ברגע שחברה ממצבת את עצמה כזו שמזהה את הסכנה הכי מהר, היא גם ממצבת את עצמה כזו שמבינה הכי טוב איך למכור את הפתרון. לכן קל להיסחף לרטוריקה של העולם בסכנה, כשבפועל חלק גדול מהסיפור הוא תחרות אגרסיבית על אמון, שוק ויחסי ציבור.
הסיכון הארגוני של LLMs
ופה נכנס הצד השני, החשוב יותר: המודלים עצמם הם סיכון. ברגע שמחברים LLM למסמכים פנימיים, כלי עבודה ומערכות ביצועיות, הוא הופך לנקודת רגישות חדשה לגמרי. וזה כבר לא תיאורטי:
- רק 34% מהארגונים הטמיעו בקרות אבטחה ייעודיות ל-AI — למרות שכמעט חצי ממנהלי האבטחה מסמנים Agentic AI (מערכות AI אוטונומיות שלא רק עונות אלא גם מבצעות פעולות — שולחות מיילים, מריצות קוד, ניגשות לקבצים) כווקטור התקיפה החדש המדאיג ביותר.
- כ-45% מהקוד ש-AI מייצר מכיל פגמי אבטחה, והפער הזה לא נסגר גם עם מודלים חדשים יותר.
- ב-2025 לבדה, יותר מ-300,000 פרטי גישה ל-ChatGPT נמצאו בזיכרונות של תוכנות Infostealer — וזה רק קצה הקרחון של דליפת מידע דרך שיחות AI.
- חברה אחת מכל שמונה כבר מדווחת על תקריות אבטחה שקשורות במערכות Agentic.
לא צריך פריצה דרמטית כדי לייצר נזק — מספיק prompt injection (הזרקת הנחיות זדוניות בתוך טקסט תמים כדי לגרום למודל להתעלם מההנחיות המקוריות שלו), הרשאות יתר, דליפת מידע, או Shadow AI (שימוש לא מאושר של עובדים בכלי AI בלי ידיעת מחלקת ה-IT והאבטחה) שמסתובב בארגון בלי פיקוח מספק.
למה מנהלי אבטחה מודאגים
הבעיה המרכזית היא לא מה המודל יודע לעשות — אלא מה הוא רואה, לאילו מערכות הוא מחובר, ואיזה כוח ארגוני בכלל נתתם לו.
76% מהארגונים מזהים היום Shadow AI כבעיה משמעותית, לעומת 61% רק לפני שנה. 73% מדווחים על קונפליקט פנימי סביב השאלה מי בכלל אחראי על אבטחת AI — הצוות הטכני? הקומפליאנס? ה-CISO? ו-91% אמנם הוסיפו תקציב ייעודי ל-AI ב-2025, אבל יותר מ-40% הקצו לזה פחות מ-10% מסך תקציב הסייבר. ארגונים ממהרים לאמץ, ולא ממהרים להגן. זו הסיבה שמנהלי אבטחה לא ישנים טוב בלילה: לא כי ה-AI חכם מדי, אלא כי השימוש הארגוני בו עדיין פרוץ מדי.
שכבת ההגנה החדשה
מכאן צומחת תעשייה חדשה לגמרי בשם AI Security, עם קטגוריה פורמלית משלה — AISPM (AI Security Posture Management). חברות כמו Prompt Security הישראלית, Lasso Security, HiddenLayer, Wiz ו-Cycode בונות שכבות בקרה מעל סביבת ה-AI הארגונית: זיהוי Shadow AI, סינון prompts, ניטור פלטים, מניעת דליפת מידע, וניהול הרשאות של סוכנים אוטונומיים. בזווית מעט שונה פועלת Pluto Security, שמתמקדת דווקא בעידן ה-Vibe Coding — באבטחה של כל הכלים שבהם העובדים הלא-מפתחים בונים אפליקציות ו-workflows בעזרת AI (Lovable, Cursor, Claude Code, n8n, Replit, Make, Base44 ועוד), מתוך הבנה שכל עובד הפך להיות בונה וכל תחנת קצה הפכה ל-AI Workspace חדש. OWASP כבר פרסמה רשימת Top 10 ייעודית ל-LLM, ולצידה Top 10 נפרד ל-Agentic Applications — וזה סימן חד לכך שהקטגוריה כבר לא נישה, אלא שכבה הכרחית בארכיטקטורת אבטחה מודרנית. המסר לארגונים פשוט: אפשר להשתמש ב-AI, אבל רק אם אתם יודעים מי ניגש למה, מה עובר דרך המודל, ואיפה עוצרים את הסיכון לפני שהוא הופך לאירוע אבטחה.
Mythos ו-GPT-5.4-Cyber הם גם קפיצה אמיתית וגם סימן אזהרה מהדהד. הם יכולים להפוך את ההגנה הארגונית למהירה, חכמה ומדויקת, אבל הם גם מחדדים עד כמה הארגון עדיין פגיע בלי ממשל, בקרה והרמטיקה אמיתית סביב ה-AI שכבר נמצא בתוכו. זו לא גימיק, וזה בטח לא פתרון קסם — זו נקודת מפנה שבה הקצב של אימוץ AI ייבחן לא מול יכולות המודל, אלא מול המהירות שבה הארגון מצליח לבנות לו חגורת בטיחות.